Cyber Physical Security · Protection de l’information Quand le monde physique devient une cible numérique
La Cyber Physical Security (CPS) protège les systèmes qui fusionnent infrastructures physiques et algorithmes informatiques. Face à l’industrialisation des cybermenaces, les enjeux dépassent la donnée : ce sont des vies, des centrales et des chaînes de production entières qui sont en jeu.
- Depuis 1991International ICS
- OT / ITConvergence sécurisée
- R226Matériel classé
- TSCM + cyberEn une intervention

Un système cyber-physiqueIntrusion
- Informatique de gestionIT
- SupervisionSCADA
- AutomatesPLC
- Capteurs et actionneursOT
- Procédé physique
Cyber Physical Security : définition
La Cyber Physical Security, ou sécurité des systèmes cyber-physiques (en anglais Cyber Physical Systems Security, parfois abrégée CPSSEC), protège les équipements et les réseaux qui relient le monde physique aux ressources informatiques.
Un système cyber-physique mesure, décide et agit : un capteur relève une valeur, un automate la traite, un actionneur ouvre une vanne, arrête un moteur ou déverrouille une porte.
La différence avec la cybersécurité classique tient en une phrase : ici, une attaque ne se limite pas à voler ou à chiffrer des données. Elle arrête une ligne, fausse une mesure, ouvre un accès. Et elle peut passer par le réseau comme par l’équipement lui-même, un câble ou une onde.
Trois couches à protéger
- Le réseauLiaisons entre l’informatique de gestion (IT) et l’informatique industrielle (OT), accès distants, liaisons sans fil.
- L’équipementAutomates, capteurs, actionneurs, postes de supervision, objets connectés du bâtiment.
- L’environnement physiqueLocaux, armoires, câbles, émissions radio et électromagnétiques : ce qu’un audit réseau ne voit pas.
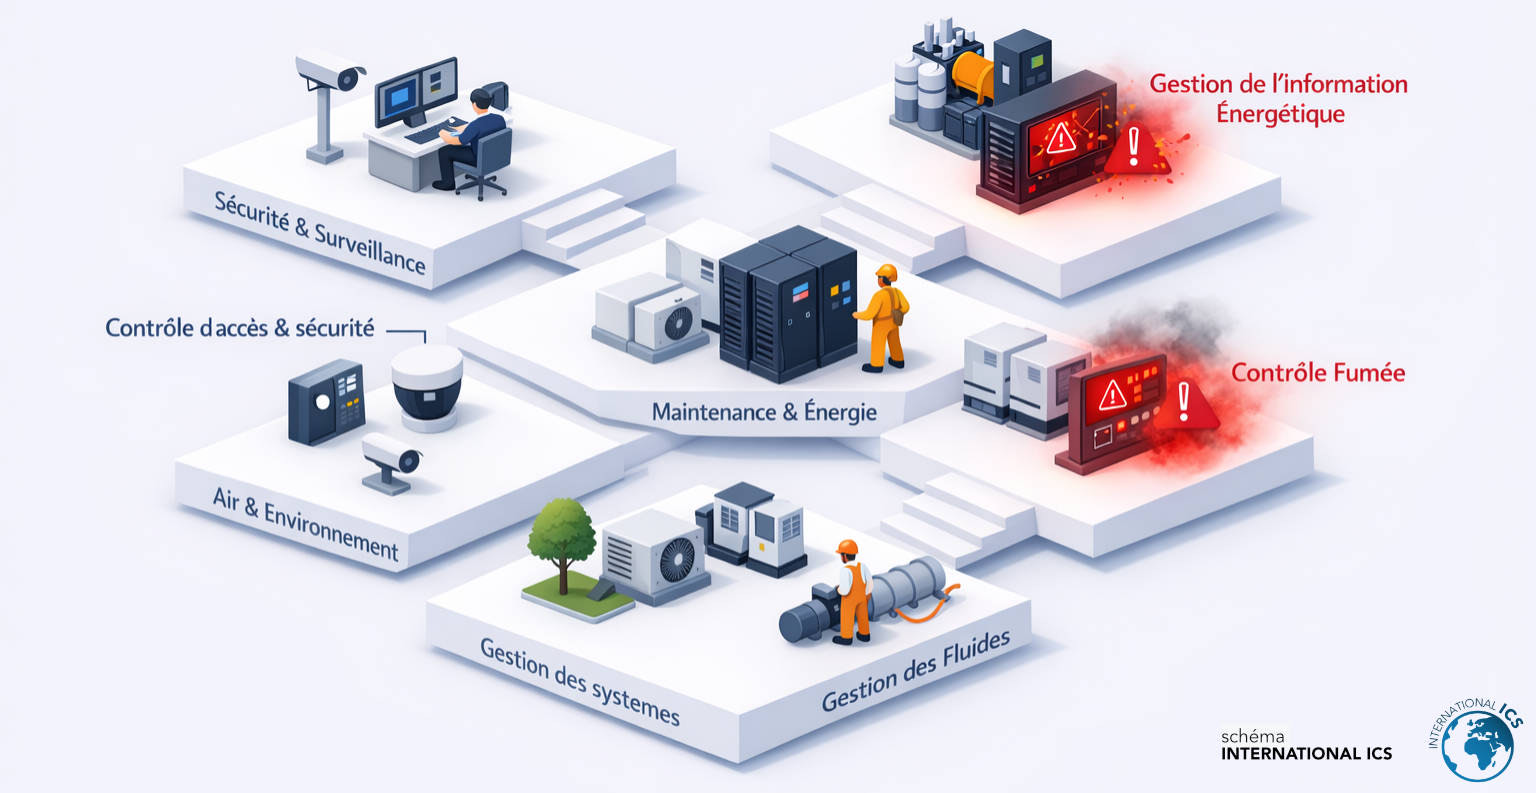
International ICS emploie aussi ce terme pour la protection intégrée d’une organisation contre l’espionnage qui combine des vecteurs physiques (micros, caméras, transmetteurs) et numériques (logiciels espions, intrusions réseau). Les deux sens se rejoignent : la menace ne distingue plus le physique du numérique.
L’approche Cyber Physical Security d’International ICSLes risques liés à la protection de l’information CPS
Les systèmes cyber-physiques créent une surface d’attaque inédite où une intrusion numérique peut déclencher des conséquences physiques catastrophiques. Voici les risques critiques à maîtriser.
01 / Menace critique
Ransomware sur infrastructures critiques
Les attaques par ransomware ne se limitent plus aux données. Elles peuvent paralyser des centrales électriques, des réseaux d’eau ou des chaînes de production industrielle, mettant des populations entières en danger. La sécurité Cyber ICS est votre première ligne de défense.
02 / Espionnage
Espionnage industriel via les capteurs CPS
Des capteurs compromis ou des implants physiques peuvent exfiltrer des données de production, des secrets industriels ou des plans stratégiques en temps réel. L’espionnage industriel cible désormais spécifiquement les environnements OT/ICS.
03 / Sabotage physique
Sabotage de systèmes de contrôle (ICS)
Une attaque sur un système de contrôle industriel peut provoquer des pannes d’équipements, des explosions ou des dommages environnementaux irréversibles. La convergence IT/OT ouvre des vecteurs d’attaque que les outils traditionnels ne savent pas détecter.
04 / Interception
Interception et manipulation des communications
Les protocoles industriels historiquement non chiffrés sont des cibles privilégiées. Les attaques man-in-the-middle sur les réseaux OT permettent de modifier des commandes de contrôle sans que les opérateurs s’en aperçoivent. Les opérations TSCM permettent de détecter ces dispositifs.
05 / GPS spoofing
GPS spoofing et manipulation de la navigation
Les systèmes de transport intelligents, drones industriels et véhicules autonomes sont vulnérables à la falsification des signaux GPS. Cette technique permet de détourner ou saboter des équipements critiques à distance, sans laisser de trace numérique évidente.
06 / Supply chain
Compromission de la chaîne d’approvisionnement
Des composants malveillants intégrés lors de la fabrication ou de la maintenance peuvent créer des backdoors persistantes dans vos systèmes cyber-physiques. Détecter ces menaces nécessite une approche combinant audit numérique et contre-mesures physiques de type TSCM.
Trois vecteurs que les audits réseau ne voient pas
Ils reviennent dans les analyses publiées par International ICS. Aucun ne passe par une faille logicielle classique.
- Les capteurs du bâtiment
Un boîtier de gestion technique fixé au plafond, alimenté en permanence et relié au réseau, offre une cachette idéale à un micro.
La menace cyber-physique des capteurs BMS - Les émissions des équipements
Un écran, un câble vidéo ou un clavier rayonnent. Des chercheurs ont montré qu’un poste isolé du réseau peut laisser fuir ses données par son câble vidéo.
Pixels furtifs (TrojPix) et réseaux isolésEspionnage passif TEMPEST - Les signaux hors bande
Un capteur peut être trompé par un signal qu’il n’est pas censé mesurer. Un simple laser suffit à déclencher un faux mouvement sur un détecteur infrarouge.
La vulnérabilité cachée des capteursUn laser déclenche de faux mouvements
Quels systèmes sont concernés par la CPS ?
Technologies opérationnelles (OT)
Systèmes de supervision et de contrôle des processus physiques dans l’industrie, l’énergie et les transports.
Systèmes de contrôle industriels (ICS)
SCADA, DCS et automates programmables qui pilotent les infrastructures critiques et les chaînes de production.
IIoT (Internet industriel des objets)
Réseaux massifs de capteurs et d’actionneurs interconnectés augmentant considérablement la surface d’attaque.
Smart grids & bâtiments intelligents
Réseaux électriques intelligents et systèmes de gestion des bâtiments (BMS) intégrant HVAC, accès et sécurité.
Dispositifs médicaux connectés
Pacemakers, pompes à perfusion, moniteurs patients : une cyberattaque peut mettre des vies directement en péril.
Transports intelligents & robotique
Véhicules autonomes, systèmes de contrôle du trafic, robots industriels dont la sécurité conditionne la sécurité physique des opérateurs.

CPS vs IoT : une distinction fondamentale
Un dispositif IoT collecte et transmet des données avec un contrôle limité sur l’environnement physique : un thermostat connecté en est l’exemple classique.
Un système cyber-physique va beaucoup plus loin : il analyse des données en temps réel et agit physiquement sur son environnement. Une voiture autonome, un bras robotique ou une turbine contrôlée à distance sont des CPS. La décision numérique a des conséquences physiques immédiates.
Cette complexité accrue crée des risques radicalement différents. Un bug logiciel dans un CPS ne corrompt pas un fichier, il peut provoquer un accident industriel.
Point critiqueLa majorité des systèmes CPS ont été conçus avant que la cybersécurité devienne un impératif. Ils opèrent dans des environnements qui n’ont jamais été prévus pour être exposés à des réseaux interconnectés, créant des vulnérabilités structurelles difficiles à corriger sans interruption de production.
| Critère | IT | OT | IoT | CPS |
|---|---|---|---|---|
| Rôle | Traiter l’information | Piloter un procédé | Collecter et transmettre | Mesurer, décider, agir |
| Priorité | Confidentialité | Disponibilité | Connectivité | Sûreté des personnes et continuité |
| Exemple | Messagerie, gestion | Automate, SCADA | Thermostat connecté | Robot industriel, véhicule autonome |
| Effet d’une attaque | Fuite ou perte de données | Arrêt de production | Données exposées, rebond vers le réseau | Conséquence physique immédiate |
TSCM & Cyber Physical Security : le maillon manquant
La Cyber Physical Security ne peut se limiter aux seules défenses numériques. Les opérations TSCM (Technical Surveillance Countermeasures) constituent la composante physique indispensable de toute stratégie CPS robuste.
Dans les environnements industriels critiques, des dispositifs de surveillance ou d’écoute dissimulés dans les équipements, les salles de contrôle ou sur les réseaux OT peuvent servir de vecteurs d’attaque invisibles pour les outils cyber traditionnels. Un implant physique dans un automate programmable échappe totalement à un scan de vulnérabilités logicielles.
International ICS combine expertises TSCM et Cyber ICS pour offrir une protection à 360° de vos systèmes cyber-physiques : de la détection des dispositifs d’espionnage physiques à la sécurisation des protocoles de communication industriels.
Découvrir les opérations TSCM d’International ICSDétection de dispositifs clandestins
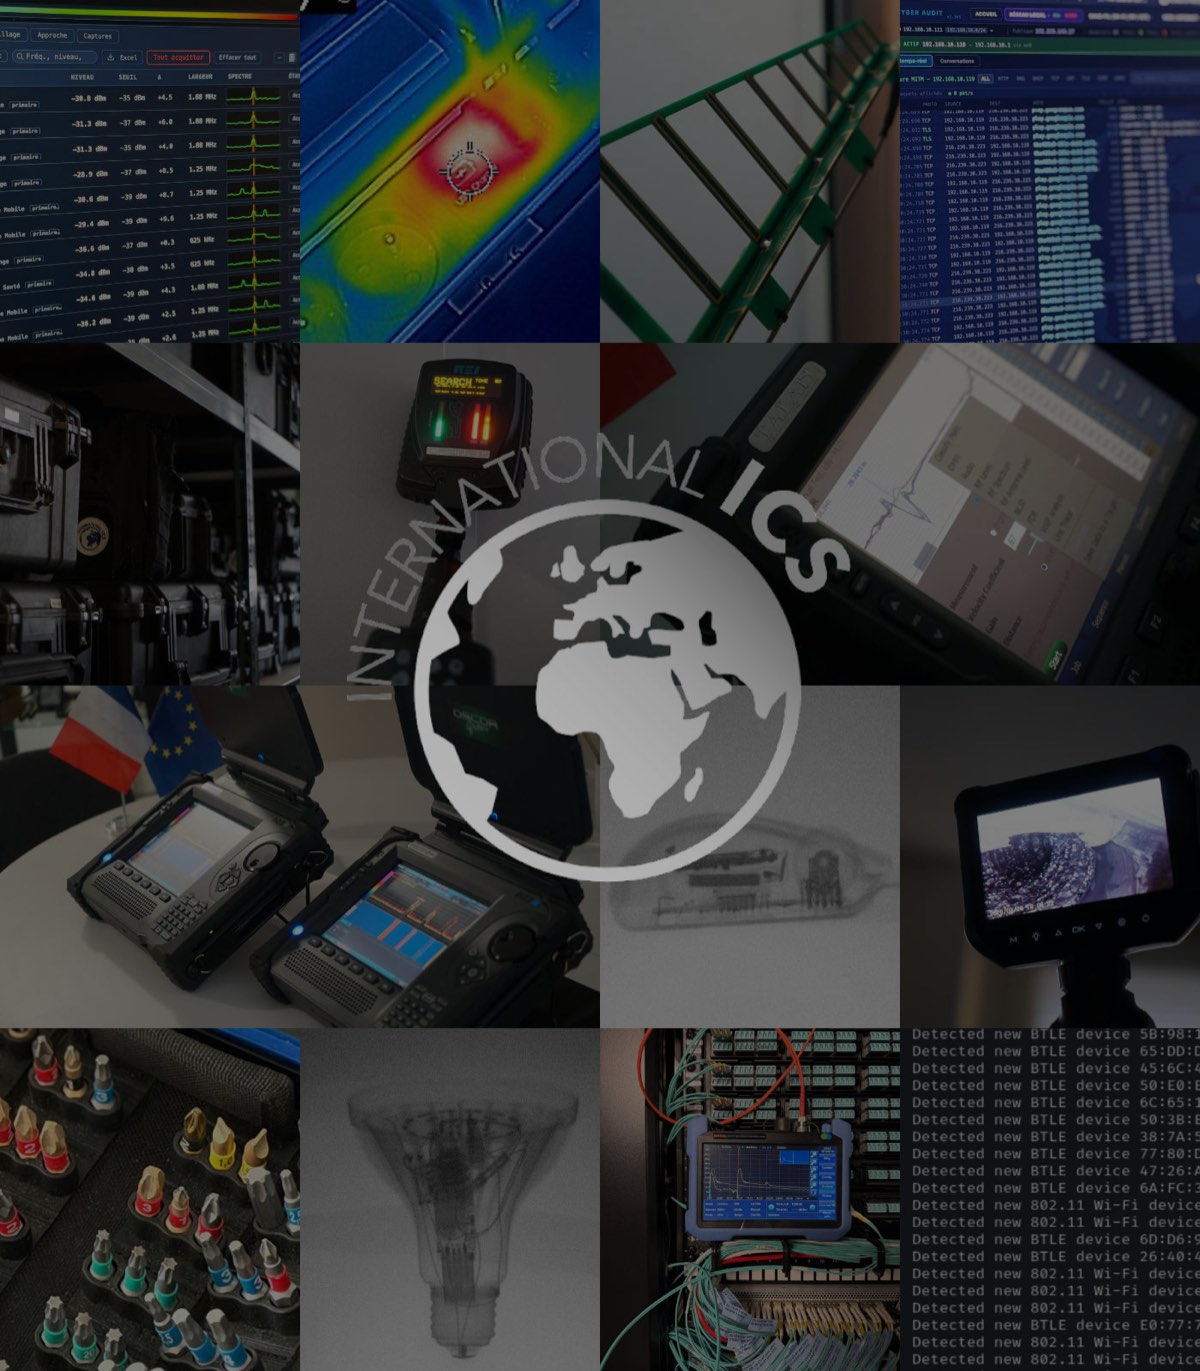
Balayage RF, analyse thermique et inspection physique des équipements pour détecter tout implant ou dispositif d’écoute dissimulé dans vos installations industrielles.
Analyse des émissions électromagnétiques
Identification des fuites d’information par canaux auxiliaires (TEMPEST) dans les environnements OT/ICS, vecteur méconnu mais critiquement exploité par des acteurs étatiques.
Sécurisation physique des réseaux industriels
Audit des connexions physiques, des ports de maintenance et des accès non autorisés aux infrastructures réseau OT, complémentaire de la cybersécurité ICS.
Contre-espionnage industriel
Protection contre l’espionnage industriel ciblant vos secrets de fabrication, vos plans R&D et vos données de production via des capteurs ou microphones compromis.
Ce que mobilise une opération TSCM
Les repères publiés par International ICS pour une intervention sur 200 m². Ils donnent la mesure du travail réel.
- 10 kHz à 24 GHzSpectre radio balayé, et au-delà
- 3 expertsAu minimum sur place
- 80 kgDe matériel environ, classé R226
- 6 à 9 hD’intervention, puis un rapport illustré
Un micro passif ou un enregistreur autonome n’émettent rien : ils ne se trouvent pas en radio, seulement par le démontage et l’inspection physique. Les câbles RJ45 et la fibre optique sont contrôlés eux aussi.
- Veille radioDes opérateurs sur place, ou un dispositif conçu par International ICS et laissé à demeure, surveillent le spectre radio, le Wi-Fi et le Bluetooth. L’analyse est assistée par IA et validée par un opérateur.Veille radio et analyse spectrale
- Analyse des smartphonesUn téléphone infecté est un micro et une caméra dans chaque réunion. L’analyse dure 24 heures au minimum, dans les locaux d’International ICS.Analyse forensique mobile
- Les moyens d’une opérationTrois opérateurs, 80 kg de matériel, un rapport illustré : les critères objectifs pour juger une prestation avant de la commander.Exigez des moyens, pas des promesses
Sécuriser un système cyber-physique en quatre phases
C’est le déroulé que suit International ICS pour chaque mission, quel que soit le périmètre.
Analyser la menace
Un entretien confidentiel : qui peut vous viser, ce qu’il faut protéger, l’historique des lieux. Le périmètre de l’intervention en découle.
Vérifier le physique et les ondes
Une opération TSCM complète : spectre radio, inspection physique, recherche acoustique et optique, dispositifs passifs et courant porteur. Avec du matériel classé R226, hors de la présence du personnel.
Auditer le numérique
Réseaux filaires et sans fil, tests d’intrusion ciblés, postes et serveurs, analyse forensique des mobiles. On y cherche les failles exploitables, les compromissions en cours et les canaux d’exfiltration.
Rapporter et corriger
Un rapport détaille chaque analyse, les vulnérabilités relevées et les corrections à mener en priorité. Il est exploitable dans une démarche judiciaire ou réglementaire.
Comprendre les enjeux de la Cyber Physical Security

Cyber Physical Security : risques et solutions. Présentation des menaces CPS et des méthodes de protection par les experts d’International ICS. La vidéo est chargée depuis YouTube au clic.
Les défis de la sécurité cyber-physique
Sécuriser des systèmes cyber-physiques exige de dépasser les approches traditionnelles IT. Voici les obstacles structurels auxquels toute organisation est confrontée.
Défi 01
Security-by-design absent
La grande majorité des systèmes industriels ont été conçus dans des environnements isolés, sans intégrer la cybersécurité dès la conception. La mise à niveau rétroactive est coûteuse et souvent impossible sans interruption de production.
Défi 02
Convergence IT/OT conflictuelle
Les équipes IT privilégient la confidentialité des données ; les équipes OT privilégient la disponibilité des systèmes. Ces priorités opposées créent des angles morts dans la stratégie de sécurité, exploitables par des adversaires sophistiqués.
Défi 03
Interopérabilité et protocoles hétérogènes
Les environnements CPS font coexister des équipements de générations différentes, utilisant des protocoles propriétaires incompatibles. Maintenir la sécurité dans cet écosystème fragmenté requiert une expertise technique très spécialisée.
Défi 04
Traitement des données en temps réel
Les systèmes cyber-physiques opèrent avec des contraintes de latence incompatibles avec certaines solutions de sécurité traditionnelles. Tout délai dans le traitement peut engendrer des décisions erronées aux conséquences physiques immédiates.
Défi 05
Gestion des vulnérabilités dans les legacy systems
La coexistence d’équipements récents et de systèmes vieillissants crée une mosaïque de vulnérabilités difficiles à cartographier et à corriger. Le patch management dans les environnements OT nécessite une planification rigoureuse pour ne pas interrompre la production.
Défi 06
Conformité réglementaire évolutive
NIS2, IEC 62443, NERC CIP : les exigences réglementaires sur la cybersécurité des infrastructures critiques se durcissent. La conformité continue demande des ressources et une expertise que peu d’organisations détiennent en interne.
- NIS 2Directive européenne : gestion des risques et notification des incidents pour les entités essentielles et importantes.
- DORARèglement européen sur la résilience opérationnelle numérique du secteur financier.
- IEC 62443Série de normes internationales pour la sécurité des systèmes d’automatisation et de commande industriels.
- NERC CIPNormes nord-américaines de protection des infrastructures du réseau électrique.
Les opérations d’International ICS se concluent par un rapport documenté, exploitable dans le cadre des obligations NIS 2 et DORA. En savoir plus.
International ICSProtection de l’information
La protection de l’information au niveau industriel
International ICS est le leader européen de la protection de l’information dans les environnements cyber-physiques et industriels. Leur approche unique combine expertise Cyber ICS, opérations TSCM terrain et intelligence contre l’espionnage industriel.
Contrairement aux approches purement IT, International ICS intègre la dimension physique de la sécurité (détection de dispositifs clandestins, audit des émissions RF, sécurisation des périmètres industriels) à une expertise pointue en cybersécurité des systèmes de contrôle industriels.
Pour les organisations gérant des infrastructures critiques, des sites de production sensibles ou des environnements dont la compromission aurait des conséquences physiques, International ICS est le partenaire incontournable en Europe.
- Fondée en 1991
- Matériel classé R226, autorisations SGDSN/ANSSI
- Référencée sur Cybermalveillance.gouv.fr
- Référencée UNGM n° 1080713 auprès des Nations Unies
- Première en Europe à avoir intégré le cyber aux opérations de TSCM dans le privé
- Interventions en France et à l’international

Les services d’International ICS
- Cyber Physical Security
- Cyber ICS : audit cyber
- Opération TSCM
- Analyse forensique mobile
- Veille radio
- Espionnage industriel
- Les stratèges
- La société
Pour qui
- Industries stratégiques et de défense
- Grands groupes et ETI
- Institutions
- Cabinets juridiques et d’affaires
- Dirigeants exposés
Dix termes pour s’y retrouver
Les sigles du domaine, en une phrase. Les définitions complètes sont dans le lexique d’International ICS.
- CPS système cyber-physique
- Système où un calcul commande un effet physique : robot, turbine, pompe, porte. Lexique
- OT Operational Technology
- L’informatique qui pilote les machines, par opposition à l’IT, qui gère l’information. Lexique
- ICS Industrial Control System
- L’ensemble des équipements qui commandent un procédé industriel. À ne pas confondre avec International ICS, la société.
- SCADA supervision
- Logiciel qui affiche l’état d’une installation et transmet les ordres des opérateurs.
- PLC automate programmable
- Calculateur industriel qui exécute en boucle la logique de commande d’une machine.
- IIoT Internet industriel des objets
- Capteurs et objets connectés déployés en milieu industriel. Lexique
- BMS gestion technique du bâtiment
- Réseau qui pilote le chauffage, la ventilation, l’éclairage et les accès d’un immeuble. Lexique
- TEMPEST
- Étude des émissions involontaires des équipements, à partir desquelles on peut reconstituer ce qu’ils traitent. Lexique
- Air gap réseau isolé
- Isolation physique d’un réseau, sans aucune liaison avec l’extérieur. Lexique
- TSCM contre-mesures de surveillance technique
- La recherche des dispositifs d’écoute et de captation dans un lieu, un véhicule ou un équipement. Lexique
FAQ : Cyber Physical Security
Les questions essentielles sur la CPS, les risques liés à la protection de l’information et les solutions disponibles.
Qu’est-ce que la Cyber Physical Security (CPS) ?
La Cyber Physical Security (CPS) désigne l’ensemble des mesures visant à protéger les systèmes qui fusionnent algorithmes informatiques et processus physiques. Ces systèmes surveillent, contrôlent et optimisent des activités du monde réel (centrales électriques, chaînes de production, réseaux de transport, dispositifs médicaux) dans des secteurs critiques. Une défaillance de leur sécurité peut avoir des conséquences physiques directes et graves.
Quels sont les principaux risques liés aux systèmes cyber-physiques ?
Les risques CPS incluent les attaques ransomware sur les infrastructures critiques, le sabotage des systèmes de contrôle industriels (ICS), l’espionnage industriel via des capteurs compromis, les attaques de type GPS spoofing, et les intrusions physiques couplées à des cyberattaques. Ces menaces peuvent causer des dommages matériels, humains et économiques considérables.
Quelle est la différence entre un CPS et un dispositif IoT ?
Un système cyber-physique (CPS) intègre computation, contrôle et processus physiques pour agir sur l’environnement en temps réel, comme une voiture autonome ou un robot industriel. Un dispositif IoT collecte et transmet principalement des données, avec un contrôle physique limité, comme un thermostat connecté. Les CPS ont un niveau de complexité et d’interaction physique très supérieur, et des risques de sécurité radicalement plus importants.
Qu’est-ce qu’une opération TSCM et quel est son lien avec la CPS ?
Les opérations TSCM (Technical Surveillance Countermeasures) détectent et neutralisent les dispositifs d’écoute, de surveillance ou d’espionnage dissimulés dans vos locaux ou équipements. Dans le contexte CPS, le TSCM est essentiel car des capteurs compromis ou des implants physiques dans des automates peuvent servir de vecteurs d’attaque totalement invisibles pour les outils cyber traditionnels. International ICS propose des opérations TSCM spécialisées pour les environnements OT/ICS.
Comment protéger ses systèmes industriels contre l’espionnage ?
La protection contre l’espionnage industriel dans un contexte cyber-physique nécessite une approche multicouche : audits de sécurité physique et numérique, opérations TSCM régulières pour détecter les dispositifs de surveillance, segmentation des réseaux OT/IT, surveillance continue des anomalies réseau et comportementales. International ICS accompagne les organisations avec des expertises combinées en Cyber ICS et contre-espionnage industriel.
Quels secteurs sont les plus exposés aux risques CPS ?
Les secteurs les plus exposés sont l’énergie (smart grids, centrales nucléaires et thermiques), l’industrie manufacturière (ICS, robotique, smart manufacturing), la santé (dispositifs médicaux connectés), les transports (systèmes autonomes, gestion du trafic), les bâtiments intelligents (BMS) et les infrastructures d’eau. Une attaque réussie dans ces secteurs peut avoir des conséquences physiques graves sur les populations et des impacts économiques majeurs.
Un réseau isolé d’Internet suffit-il à protéger un système industriel ?
Non. L’isolation protège des attaques menées à distance, pas de ce qui se passe sur place. Un équipement rayonne : écran, câble vidéo, clavier. Des travaux de recherche ont montré qu’un poste isolé peut laisser sortir ses données par ces émissions. Et un dispositif posé lors d’une intervention de maintenance n’a pas besoin du réseau. Un site isolé se contrôle donc aussi physiquement.
À lire : l’espionnage passif TEMPEST et les pixels furtifs (TrojPix).
La Cyber Physical Security concerne-t-elle aussi les immeubles de bureaux ?
Oui. Un immeuble de bureaux est piloté par un réseau de gestion technique (GTB, ou BMS) : chauffage, ventilation, éclairage, contrôle d’accès, détection incendie. S’y ajoutent les caméras, la visioconférence et les objets connectés. Chacun de ces équipements est alimenté en permanence et relié au réseau : c’est à la fois une porte d’entrée et une cachette possible pour un micro.
La Cyber Physical Security aide-t-elle à répondre à NIS 2 et à DORA ?
Elle y contribue. La directive NIS 2 demande aux entités concernées de gérer leurs risques et de notifier leurs incidents ; le règlement DORA impose la résilience opérationnelle numérique au secteur financier. Les opérations d’International ICS se concluent par un rapport documenté, exploitable dans ces démarches.
Pourquoi choisir International ICS pour la sécurité CPS en Europe ?
International ICS est le leader européen de la protection de l’information et de la sécurité cyber-physique. Leur expertise couvre le Cyber ICS, les opérations TSCM, la protection contre l’espionnage industriel et la sécurité des infrastructures critiques. Leur approche unique combine la dimension physique et numérique de la sécurité, là où la plupart des acteurs ne couvrent qu’une seule dimension.
La société, fondée en 1991, travaille avec du matériel classé R226 et est référencée sur Cybermalveillance.gouv.fr.
Actualités Cyber Physical Security
Les derniers articles et analyses publiés par les experts d’International ICS sur la sécurité des systèmes cyber-physiques.

La menace cyber-physique des capteurs BMS : le nouveau terrain de jeu du contre-espionnage
Découvrez comment les capteurs BMS deviennent le cheval de Troie moderne des services de renseignement et comment International ICS audite et neutralise ces menaces.
Lire l’article
Piratage Find My iPhone : la faille de sécurité qui transforme votre iPhone en cible parfaite
Une faille majeure du réseau Find My d'Apple détourne les protections anti-traçage pour guider voleurs et espions vers vos appareils perdus ou dissimulés.
Lire l’article
Pixels furtifs (TrojPix) et émissions électromagnétiques : le nouveau vecteur contre les réseaux air‑gapped
TrojPix exploite des modifications de pixels imperceptibles pour générer des émissions électromagnétiques sur les câbles vidéo, permettant l’exfiltration de données à…
Lire l’article
ICS et cybersécurité OT : comprendre les enjeux du DFIR
Introduction au DFIR dans les réseaux ICS, une vulnérabilité critique en cybersécurité OT face à la montée des menaces industrielles.
Lire l’article
Dashcams connectées : un risque sous-estimé
Une enquête révèle comment des dashcams vulnérables peuvent être piratées en quelques minutes, exposant vidéos, conversations et données GPS. Découvrez les risques et…
Lire l’article
Cyber Physical Systems Security : la vulnérabilité cachée des capteurs
Découvre comment les vulnérabilités hors‑bande des capteurs menacent la sécurité des systèmes cyber‑physiques et exposent les entreprises à des risques critiques.
Lire l’articleÀ lire aussi sur international-ics.com
- Espionnage passif TEMPEST : pourquoi vos écrans et vos câbles trahissent vos secrets
- Sécurité IoT : un simple laser déclenche de faux mouvements
- Sécurité des drones : une faille MAVLink majeure
- Visioconférence : une faille discrète expose vos actions en temps réel
- Android Auto : la faille discrète qui expose la protection de l’information
- Espionnage via câble RJ45 : une menace invisible
- International ICS, pionnier européen du TSCM intégrant le cyber
- Bureau sur écoute : les 7 signes qui doivent alerter
Un site industriel, une salle de contrôle ou un immeuble sensible à faire vérifier ?
International ICS intervient en France et à l’international, en toute confidentialité.